Tampilkan postingan dengan label Info. Tampilkan semua postingan

Selasa, 28 Februari 2012

Bebagai Cara Membajak Password


Ada banyak cara untuk mendapatkan suatu password / membajak password / crack password. Beberapa diantaranya tidak membutuhkan keahlian khusus. Berikut adalah cara-cara yang paling umum dan paling sering digunakan :
[1]. Social Engineering
[2]. KeyLogger
[3]. Web Spoofing
[4]. Menghadang Email
[5]. Password Cracking
[6]. Session Hijacking
[7]. Menjadi Proxy Server
[8]. Memanfaatkan Kelalaian User Dalam Penggunaan FiturBrowser
[9]. Googling
[10]. Phising

[1]. Social Engineering
Social Engineering adalah nama suatu tehnik pengumpulan informasi dengan memanfaatkan celah psikologi korban. Atau mungkin boleh juga dikatakan sebagai ‘penipuan’ Sosial Engineering membutuhkan kesabaran dan kehati-hatian agar sang korban tidak curiga. Kita dituntut untuk kreatif dan mampu berpikiran seperti sang korban.
Social Engineering merupakan seni ‘memaksa’ orang lain untuk melakukan sesuatu sesuai dengan harapan atau keinginan anda. Tentu saja ‘pemaksaan’ yang dilakukan tidak secara terang-terangan atau diluar tingkah laku normal yang biasa dilakukan sang korban. Manusia cenderung untuk percaya atau mudah terpengaruh terhadap orang yang memiliki nama besar, pernah (atau sedang berusaha) memberikan pertolongan, dan memiliki kata-kata atau penampilan yang meyakinkan. Hal ini sering dimanfaatkan pelaku social engineering untuk menjerat korbannya. Seringkali sang pelaku membuat suatu kondisi agar kita memiliki semacam ketergantungan kepadanya.Ya, tanpa kita sadari dia mengkondisikan kita dalam suatu masalah dan membuat ( seolah – olah hanya ) dialah yang bisa mengatasi masalah itu. Dengan demikian,tentu kita akan cenderung untuk menuruti apa yang dia instruksikan tanpa merasa curiga.
Sosial Engineering adakalanya menjadi ancaman serius. Memang sepertinya tidak ada kaitan dengan teknologi, namun sosial engineering tetap layak diwaspadai karena bisa berakibat fatal bagi sistem anda. Why?? Karena bagaimanapun juga suatu komputer tetap saja tidak bisa lepas dari manusia. Ya, tidak ada satu sistem komputerpun di muka bumi ini yang bisa lepas dari campur tangan manusia. sehebat apapun pertahanan anda, jika anda sudah dikuasai oleh attacker melalui social engineering, maka bisa jadi anda sendirilah yang membukakan jalan masuk bagi sang attacker.
[2]. KeyLogger
KeyLogger adalah software yang dapat merekam aktivitas user. Hasil rekaman itu biasa disimpan berupa teks atau gambar. KeyLogger bekerja berdasarkan ketukan keyboard user. Aplikasi ini mampu mengenali form-form sensitif seperti form password misalnya.
Ada cara aman untuk menghindari keyloger:
1. Gunakan password dengan karakter special seperti !@#$%^&*(){}[]. Kebanyakan keyloger akan mengabaikan karakter ini sehingga sang pelaku (pemasang keyloger) tidak akan mendapatkan password anda yang sebenarnya.
2. Persiapkan password dari rumah, simpan dalam bentuk teks. Saat ingin memasukkan password, tingal copy-paste ajah. Keyloger akan membaca password anda berdasarkan ketukan keyboard. Namun cara ini agak beresiko. Mengapa? karena saat anda melakukan copy, data anda akan tersimpan di clipboard. Saat ini banyak dijumpai software-software gratis yang bisa menampilkan data dalam clipboard.
[3]. Web Spoofing
Masih ingat kasus pecurian Account sejumlah nasabah Bank BCA? Ya, itulah salah satu contoh nyata dari Web spoofing. Inti dari tehnik ini ialah dengan memanfaatkan kesalahan user saat mengetikkan alamat situs pada address bar. Pada dasarnya, Web Spoofing adalah usaha untuk menipu korban agar mengira dia sedang mengakses suatu situs tertentu, padahal bukan.
Pada kasus bank BCA, pelaku membuat situs yang sangat mirip dan identik dengan situs aslinya sehingga sang korban yang terkecoh tidak akan merasa ragu mengisikan informasi sensitif seperti user name dan Passwordnya. Padahal, karena situs tersebut adalah situs tipuan, maka semua informasi berharga tadi terekam oleh webserver palsu, yaitu milik sang pelaku.
[4]. Menghadang Email
Menghadang email? Ya, dan sangat mudah untuk melakukan hal ini. Salah satu cara adalah dengan menggunakan mailsnarf yang terdapat pada utility dsniff. Cara kerja Mailsnarf adalah dengan menghadang paket data yang lewat di Internet dan menyusunnya menjadi suatu email utuh.
Dsniff dan mailsnift merupakan software bekerja atas dasar WinPcap (setara dengan libcap pada Linux) yaitu suatu library yang menangkap paket-paket data. Paket-paket yang ditangkap ini akan disimpan dalam bentuk file oleh Windump, sedangkan Dsniff dan MailSnarf bertindak lebih jauh lagi yaitu menganalisa paket-paket data ini dan menampilkan password (dsniff) atau isi email (mailsnarf).
[5]. Password Cracking
‘Hacking while sleeping.’ itulah ungkapan yang biasa dipakai oleh orang-orang yang melakukan password cracking. Mengapa? Karena pada umumnya dibuthkan waktu yang lama untuk melakukan pasword cracking. Bisa berjam-jam, bahkan berhari – hari! Semua itu tergantung dari target, apakah sang target menggunakan password yang umum, password memiliki panjang karakter yang tidak biasa, atau password memiliki kombinasi dengan karakter-karakter special.
Salah satu software yang biasa digunakan untuk melakukan hal ini ialah dengan mengunakan Brutus, salah satu jenis software remote password cracker yang cukup terkenal. Brutus bekerja dengan teknik dictionary attack atau bruce-force attack terhadap port-port http, POP3,ftp, telnet, dan NetBIOS.
Dictionary Attack bekerja dengan mencobakan kata-kata yang ada dalam kamus password. Sedangkan brute – force attack bekerja dengan mencobakan semua kombinasi huruf, angka, atau karakter.
Brute Force Atack bekerja sangat lambat dan membutuhkan waktu yang lama tergantung dari jenis spesifikasi komputernya dan panjang karakter passwordnya. Saat ini telah banyak situs yang menutup akses terhadap akses terhadap usaha login yang secara terus-menerus tidak berhasil.
[6]. Session Hjacking
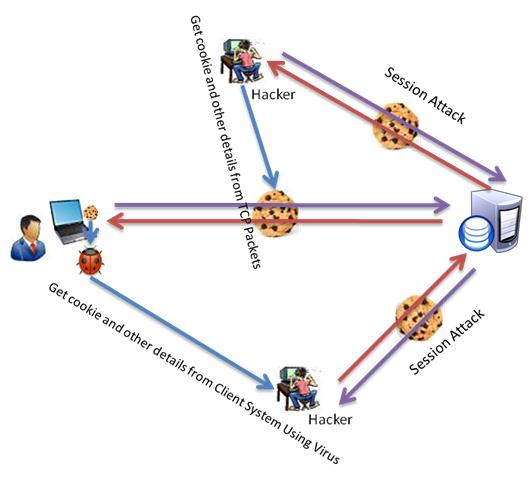
Session hijacking dewasa ini semakin marak dikalangan para attacker. Session Hijacking biasa dilakukan dengan melakukan peniruan cookies. Jadi pada intinya, kita harus bisa meniru cookies sang korban untuk mendapatkan sesi loginnya.
Lalu bagaimana cara mendapatkan cookies sang korban?
1. Dengan analisa Cookies.
Cara ini relatif sulit dilakukan.
2. Mencuri Cokies.
Misalnya Sang Attacker ingin mendapatkan account si A. Sang Attacker bisa dengan mudah membuat semacam script Java Script yang disisipkan dalam email untuk dikirim ke korban.Saat korban membuka email itu, tanpa sadar cookiesnya akan dicuri dan direkam ke suatu webserver dengan memanfaatkan suatu script PHP.
Belakangan ini yang paling sering menjadi incaran adalah account Friendster. Ada yang menyisipkan suatu scipt lewat testimonial, ada yang menyisipkannya di profilnya sendiri untuk mencuri cookies sang korban dan lain sebagainya. Saya memiliki tips untuk ini:
1. Jangan menggunakan browser Internet Explorer
Saat ingin membuka profil orang lain, jangan menggunakan Internet Explorer. Catat alamat profil yang ingi anda lihat,logout terlebih dahulu dari account anda dan bersihkan semua cookies, baru kemudian bukalah profil Friendster tujuan.
2. Periksa Source CODEnya
Ketika menerima testimonial, periksa terlebih dahulu source codenya. Apakah disana terdapat script asing atau kata-kata yang identik dengan pembajakan seperti :
‘HACKED’, ‘DEFACED’, ‘OWNED’.. dll..
Jika ragu-ragu……. reject ajah..
3. LogOUT tiba-tiba.
Waspada ketika tanpa suatu alasan yang jelas tiba-tiba anda logout dengan sendirinya dari account anda. Saat anda diminta memasukkan username dan password, lihat dulu addressbar anda! apakan anda sedang berada di situs yang semestinya atau tidak. Periksa source code halaman tersebut.Lihat pada form action, kemana informasi anda nantinya akan dikirim.
Sebenarnya session hijacking bisa dicegah jika saja sang penyedia layanan memperhatikan hal-hal berikut:
1. Menetapkan session identifier yang unik
2. Menetapkan sistem identifier berpola acak
3. Session identifier yang independen
4. Session identifier yang bisa dipetakan dengan koneksi
client side.
Fenomena lain adalah, hingga saat artikel ini diterbitkan, ternyata masih banyak dijumpai para user yang tidak melakukan sign out setelah membuka accountnya. Dengan demikian, orang lain yang mengunakan komputer itu dan membuka website yang sama dengan yang telah dibuka oleh orang pertama akan otomatis login ke account sang korban.
[7]. Menjadi Proxy Server
Kita bisa mengumpulkan informasi dengan menjadi proxy server bagi korban untuk dapat berselancar. Dengan menjadi proxy server, seluruh identitas sang peselancar bisa menjadi milik kita.
[8]. Memanfaatkan Kelalaian user dalam penggunaan fiturbrowser

Setiap browser tentunya memiliki fitur yang ditujukan untuk kemudahan dan kenyamanan penggunanya dalam berselancar. Diantaranya ialah dengan adanya cache dan Password Manager.
Di Internet tentunya banyak suatu website yang isinya tidak berubah dalam beberapa hari (Contohnya spyrozone.tk nich.. hehehe Nah, untuk situs yang seperti ini cache menjadi hal yang sangat berguna. Cache akan menyimpan file-file hasil browsing sehinga nantinya jika anda berkunjung lagi ke situs tersebut browser tidak perlu lagi melakukan download untuk kedua kalinya dari server sehingga setiap halaman situs yang telah anda buka sebelumnya akan terbuka dengan lebih cepat. Semua itu biasanya diatur oleh header time to live.
Lho, bagaimana dengan situs-situs penyedia berita yang selalu up to date? Untuk site yang seperti itu, time to live-nya akan di set=0 sehinga nantinya anda akan terus melakukan download setiap kali berkunjung.
Cukup nyaman bukan? Ya, tapi ancaman mulai timbul. Cobalah kini anda jelajahi opsi-opsi yang berkaitan dengan cache pada browser anda. Tentu anda bisa menemui bahwa ada fasilitas untuk menentukan berapa besarnya file temporary yang bisa disimpan di harddisk. Cari juga lokasi dimana file-file tersebut akan disimpan.
Coba anda buka folder tersebut, anda akan menemui file-file html & file-file gambar dari site-site yang sudah anda kunjungi. Pada Browser IE, anda bisa melihat lokasi file cache dengan menjelajahi menu Tools — Internet options — Settings
Lalu apa yang bisa didapatkan?? toh cuma file-file ‘sampah’?? Hmm… sekarang coba anda copy semua file yang ada di sana ke suatu folder. Lalu bukalah salah-satu file htmlnya. Jika itu komputer publik,anda bisa mengetahui situs apa saja yang telah diakses oleh oleh orang sebelum anda.
Hmm.. hanya dengan melihat file temporary anda bahkan bisa melihat password dan dll. Banyak saya temui situs yang menyimpan password dan menampilkannya pada url. Tentunya anda juga pasti sering membacanya di berbagai tutorial.
Kebanyakan browser pada saat ini memiliki fasilitas untuk menyimpan password. Misalnya saat meggunakan Mozilla Firefox, anda pasti sering menerima kotak dialog konfirmasi yang menanyakan apakah anda ingin password anda disimpan atau tidak oleh PasswordManager. Kebanyakan user cenderung untuk memilih opsi YES, entah itu dengan penuh kesadaran atau memang mereka tidak tau ( baca: tidak mau tau) apa maksud dari kotak dialog itu.
Orang lain yang kemudian mengunakan browser itu bisa dengan sangat mudah mendapatkan password korban dengan memasuki menu Tools — Options — Security – Saved password.
Contoh lain adalah fasilitas wand password yang dimiliki oleh browser Opera. Saat anda memasukkan user name dan password pada suatu form dan menekan tombol submit, opera secara default akan meminta konfirmasi kepada anda apakah anda ingin browser menyimpan id dan password anda atau tidak. Lagi dan lagi… kebanyakan netter ceroboh, mereka cenderung untuk memilih opsi ‘YES’.
Lalu?? Orang lain yang kemudian menggunakan browser itu bisa melihat situs apa saja yang telah diakses oleh user, arahkan browser ke situs tersebut, letakkan cursor pada form isian user name, tekan [ALT]+[ENTER] dan BOOOMM!!!! Kenapa?? Jangan kaget dulu!! Hehehe.. form login akan otomatis terisi dengan user name korban lengkap dengan passwordnya (It’s fun enough..
Ini hanya sebagian kecil contoh, jelajahi fitur-firtur browser lain!
[9]. Googling
Google.com. Banyak sudah situs yang runtuh, password dan nomor – nomor kartu kredit yang dicuri akibat dari ulah orang yang menyalahgunaan kesaktiannya Dahulu, hal ini mudah dilakukan.Hanya dengan mengetikkan kata kunci tertentu yang berkaitan dengan user name dan password, anda bisa memanen ratusan password user melalui google. Tapi sekarang tampaknya anda harus gigit jari jika menggunakan cara diatas
Jangan sedih dulu karena Google baru saja menelurkan produk barunya, yaitu Google Code Search. Ancaman baru mulai timbul, ‘si pintar’ ini kini dapat meng-crawl hingga kepada archive file yang berada di public directory web server. Hati-hati yang punya kebiasaan untuk menyimpan informasi penting di dalamnya (password, dan info berharga lainnya) Sebaiknya mulai sekarang kebiasaan itu dihilangkan. Selalu proteksi folder-folder yang sensitif agar situs anda bisa hidup lebih lama. Kalo nggak… yach.. tunggu ajah ada orang yang memanfaatkan produk baru google ini untuk mengeruk informasi sensitif dari web server anda. dan jika itu sudah terjadi… maka bersiaplah.. ‘taman bermain’ anda akan diambil alih olehnya..
[10] Phising
Phising , adalah tindakan memperoleh informasi pribadi seperti User ID, PIN, nomor rekening, nomor kartu kredit Anda secara tidak sah. Informasi ini kemudian akan dimanfaatkan oleh pihak penipu untuk mengakses rekening, melakukan penipuan kartu kredit atau memandu nasabah untuk melakukan transfer ke rekening tertentu dengan iming-iming hadiah
Aksi ini semakin marak terjadi. Tercatat secara global, jumlah penipuan bermodus phising selama Januari 2005 melonjak 42% dari bulan sebelumnya. Anti-Phishing Working Group (APWG) dalam laporan bulanannya, mencatat ada 12.845 e-mail baru dan unik serta 2.560 situs palsu yang digunakan sebagai sarana phishing.
Selain terjadi peningkatan kuantitas, kualitas serangan pun juga mengalami kenaikan. Artinya, situs-situs palsu itu ditempatkan pada server yang tidak menggunakan protokol standar sehingga terhindar dari pendeteksian
Bagaimana phishing dilakukan?
Teknik umum yang sering digunakan oleh penipu adalah sebagai berikut:
  • Penggunaan alamat e-mail palsu dan grafik untuk menyesatkan Nasabah sehingga Nasabah terpancing menerima keabsahan e-mail atau web sites. Agar tampak meyakinkan, pelaku juga seringkali memanfaatkan logo atau merk dagang milik lembaga resmi, seperti; bank atau penerbit kartu kredit. Pemalsuan ini dilakukan untuk memancing korban menyerahkan data pribadi, seperti; password, PIN dan nomor kartu kredit
  • Membuat situs palsu yang sama persis dengan situs resmi.atau . pelaku phishing mengirimkan e-mailyang berisikan link ke situs palsu tersebut.
  • Membuat hyperlink ke web-site palsu atau menyediakan form isian yang ditempelkan pada e-mail yang dikirim.

Sabtu, 25 Februari 2012

Cara Meningkatkan Resolusi Monitor Netbook di Windows 7 Lewat REGEDIT

Hack!! bagaimana meningkatkan resolusi monitor netbook?. Anda pasti tahu kalau komputer Netbook memiliki beberapa kekurangan. Selain netbook tidak memiliki drive optik, ukuran layar netbook yang kecil juga membuat pengguna kurang leluasa. Apalagi untuk resolusi layar monitor netbook yang rata-rata hanya mentok di resolusi 1024 x 600 sehingga ada pengguna yang perlu memperkecil ukuran icon agar tidak memenuhi desktop.
Mengenai resolusi layar yang kecil, sebenarnya ada trik mudah untuk menambah resolusi monitor netbook. Jadi kalau standarnya sebuah netbook 10 inch mampu menampilkan resolusi maksimal 1024 x 600, maka dengan sedikit trik kita bisa menaikkan resolusi sampai 1024 x 768 atau lebih.
Hack ini sudah penulis coba dan berhasil menggunakan netbook ACER AO D255 10 inch.
Simak cara meningkatkan resolusi monitor netbook di Windows7:
  1. Buka regedit dengan menekan tombol Win+R lalu ketik “regedit” dijendela run kemudian klik OK.
  2. Setelah terbuka jendela registry editor, klik menu “Edit -> Find” atau tekan kombinasi tombol Ctrl+F untuk memunculkan fungsi pencarian.
  3. Dijendela pencarian ketik “Display1_DownScalingSupported” (tanpa tanda petik), lalu double klik di string yang ditemukan.
  4. Ganti nilai 0 menjadi 1, kemudian restart netbook.
  5. Setelah restart, klik kanan di desktop pilih “Screen resolution“. Lihat dibagian Resolution: anda akan mendapati resolusi yang lebih tinggi dari sebelumnya. Pilih resolusi yang anda inginkan, tapi sebaiknya pelan-pelan mulai dari bawah lalu klik apply.
change resolution
Perhatian!! mohon hati-hati dalam menjalankan hack ini, penulis tidak bertanggung jawab atas segala kerusakan yang ditimbulkan.
Jika pada waktu anda menaikkan resolusi dan layar tidak mampu menampilkan resolisi tinggi sebaiknya jangan dipaksakan karena bisa merusak monitor netbook anda. Jadi hati-hati ya dan resiko ditanggung sendiri.


CREDIT : Jarlok ( Jaringan Lokal)

Mengenal Jenis-jenis Memory Komputer

Memory atau RAM adalah hardware atau perangkat bagian dari komputer yang digunakan untuk menyimpan sementara data atau program yang sedang dijalankan termasuk service atau layanan dalam sebuah operating system. Data aplikasi yang disimpan dalam RAM bersifat sementara selama komputer hidup atau dialiri daya. Saat komputer itu dimatikan, data yang tersimpan simpan dalam memori akan hilang.
Secara umum memory dapat dikategorikan dalam beberapa jenis yaitu:
  1. RAM. Random Access Memory adalah Generasi awal memory komputer untuk menyimpan data dan instruksi yang diberikan oleh prosesor.
  2. EDO RAM. Extended Data Output RAM adalah jenis memori untuk menyimpan data dari prosesor dengan lebih cepat seperti generasi pertama prosessor Intel Pentium. EDO RAM awalnya dioptimalkan untuk prosessor Pentium 66 MHz.
  3. SDRAM. Synchronous Dynamic RAM adalah memori generasi selanjutnya dan dalam memproses data lebih cepat dari EDO RAM. Kecepatan SDRAM digolongkan berdasarkan MHz bukan nanosecond (ns). Hal ini membuat lebih mudah untuk membandingkan kecepatan bus dan kecepatan chip RAM. Memory SDRAM berbentuk DIMM (Dual Inline Memory Module) dan digunakan di motherboard 168pin.
  4. DDR SDRAM. Double Data Rate Synchronous DRRAM merupakan memori yang memiliki kemampuan dua kali lebih cepat dari SDRAM. DDR SDRAM memiliki jumlah pin lebih banyak dari SDRAM yaitu 184pin. Jenis memori DDR SDRAM ini yang saat ini banyak digunakan untuk komputer desktop dan notebook. Dimulai dari DDR, DDR2 dan DDR3.
  5. RDRAM. Rambus Dynamic RAM adalah memori berkecepatan tinggi yang menjanjikan transfer data hingga 1,6 GB per detik. Lalu muncul juga Direct Rambus Dynamic (DRDRAM), sebuah teknologi yang dikembangkan dan dilisensikan oleh Rambus Corporation.

    RDRAM menggunakan slot RIMM,yang mirip dengan slot SDRAM dan lebih banyak digunakan untuk komputer server atau orang yang membutuhkan memori berkecepatan sangat tinggi. Type memori ini juga mendukung system dual-channel untuk kinerja server dengan kecepatannya yang sangat tinggi. Namun, sayang harganya yang sangat mahal membuat memory jenis ini jarang digunakan.
Peran memory sangat penting sekali dalam pemrosesan data oleh prosesor komputer. Semakin tinggi kapasitas dan kecepatan memory akan semakin mempercepat kinerja komputer. Apalagi system operasi dan software cenderung semakin banyak memakai resource memori sehingga mau tidak mau kadang perlu ada penambahan kapasitas atau upgrade memory untuk mendapatkan kecepatan ideal.
Kemajuan teknologi memory diharapkan dapat mempercepat pertumbuhan visual grafis atau multimedia seperti teknologi 3 Dimensi (3D).

CREDIT : Jarlok ( Jaringan Lokal)

Perbedaan Memory DDR, DDR2 dan DDR3

Setelah mengenal jenis-jenis memory komputer yang banyak digunakan, seperti jenis memory DDR SDRAM yang saat ini banyak dipakai oleh pengguna komputer desktop dan laptop. Selain harga memory DDR SDRAM yang sudah terjangkau untuk banyak kalangan, selain itu DDR SDRAM mampu bekerja 2 kali bahkan lebih cepat dari pada jenis memory Single data rate RAM (SDRAM).
Double data rate synchronous dynamic random access memory atau biasa disingkat DDR SDRAM (selanjutnya disebut DDR) adalah memory yang menggunakan teknologi double clock cycle. DDR mulai dikembangkan sejak tahun 1996 untuk menggantikan model sebelumnya yaitu memory SDRAM yang masih memakai single clock dalam pemrosesan data.
Saat ini DDR juga sudah mengalami perkembangan sehingga muncul DDR generasi lanjutan yaitu DDR2 dan DDR3. Lalu apa perbedaan memory DDR, DDR2 dan DDR3?. Berikut ini sekilas perbedaan antara memory DDR, DDR2, dan DDR3:
  1. Waktu release. DDR mulai dikembangkan mulai tahun 1996 sampai 2000an setelah itu muncul DDR2 yang diluncurkan pada tahun 2004 bersamaan dengan diperkenalkannya platform LGA 775 dari intel. Sedangkan prototype DDR3 mulai diperkenalkan pada 2005, namun baru resmi dipasarkan mulai juni 2007 lewat produck Motherboard P35.
  2. Bentuk dan ukuran. Secara umum ukuran dan bentuk memory hampir sama. Yang paling membedakan antara bentuk DDR, DDR2 dan DD3 adalah notch atau socket. Pada memory DDR, notch ini terletak sedikit ke arah sisi kanan, sedangkan notch pada DDR2 terletak sedikit lebih ke tengah board modul memori. Namun di DDR3 notch lebih ke pinggir dari pada DDR2. Memori DDR memiliki pin 184 buah (92-pin di setiap sisinya), sedangkan memori jenis DDR2 dan DDR3 memiliki pin yang lebih kecil dan padat jumlahnya 240 buah (120-pin di setiap sisi).
    DDR DDR2 DDR3
  3. Konsumsi daya listrik. DDR3 mengkonsumsi daya listrik lebih kecil yaitu 1,5 V, sedangkan DDR2 1,8 V dan DDR 2,5 V.
  4. Performance. DDR memiliki memory clock antara 100 – 200MHz dan Frekuensi transfer yang bisa dihasilkan hanya antara 200-400 MHz. DDR2 Memory clock-nya antara 100 MHz sampai 266 MHz Dan frekuensi transfer antara 400-1966 MHz. Sedangkan memory clock DDR3 hampair sama dengan DDR2 yaitu dari 100-266 MHz. Bedanya terletak di frekuensi transfernya yang mencapai 2133 MHz.
Secara umum kinerja DDR3 memang lebih menjanjikan dari pada generasi sebelumnya. Namun jenis memory DDR dan DDR2 saat ini banyak digunakan oleh pengguna komputer desktop dan notebook. Semoga bisa mencerahkan.

CREDIT : Jarlok (Jaringan Lokal)

Senin, 05 September 2011

Cara Mendapatkan Password Operator dan Admin IndoBilling

untuk newbie sorry bgt ga pke gambar ya.. ntar nyusul dahh..
IndoBilling merupakan software Billing untuk warnet, game online maupun offline, persewaan komputer, kursus, rental pengetikan, laboratorium sekolahan, dll. ---> hasil Googling :D

Nah, kali ini saya dapat artikel dari http://spyrozospyrozone.net/id=Ds982712.gd?vne yang akan memandu Anda untuk mendapatkan password Admin dan Operator indoBilling.

Aha.. gini aja dech skenarionya, biar Anda nggak terlalu dosa dan nggak masuk kategori terlalu jahat v['_']-:
Anda Ngenet di sebuah warnet yang super mahal. Nah, begitu tombol STOP pada billing Anda klik, Anda baru ingat bahwa ada file penting yang belum Anda salin. Mau login lagi.. tentunya ntar kena biaya tambahan dunk karena billing udah berjalan, apalagi jika file yang disalin agak banyak sehingga agak menyita waktu. Nah, jika Anda punya account Operator atau account Admin, Anda bisa login tanpa harus terkena biaya.
Skenario lainnya... silahkan dimanfaatkan sesuai kebutuhan aja dech :D
Langkah 1
Download aplikasi indoLogger v1.0 di sini. Aplikasi mungil dengan ukuran 7 KB tersebut saya rancang (healah, pake bahasa "rancang" segala ^^) untuk membantu Anda mencuri Log IndoBilling. Jika sudah, kini kita akan melakukan sedikit social engineering ^_*


Langkah 2
Pastikan di komputer Anda sudah terinstall WinRAR (www.rarlab.com). Siapkan beberapa file dokumen sebagai bahan untuk menyamarkan indoLogger. Klik kanan pada kumpulan file yang akan di pack, pilih menu "Winrar" lalu pilih "Add to Archive..."

Langkah 3
Jendela dialog WinRAR akan terbuka. Beri nama Lampiran.exe atau terserah Anda. Jangan lupa centang "Create SFX archive"
Langkah 4
Selanjutnya klik tab [Advanced] kemudian klik tombol [Sfx Options...]. Klik opsi "Create in the current folder" pada tab [General]. Isikan "indologger.exe" pada isian "Run after extraction". Perhatikan gambar berikut:
Dengan setting diatas, indologger.exe otomatis dieksekusi secara background setelah proses extract. Indologger sendiri akan terminate secara otomatis setelah menjalankan tugasnya mencuri log billing.

Langkah 5
Klik tab [Modes] kemudian pilih opsi "Hide All" dan "Overwrite all files". Klik [OK] untuk menyimpan konfigurasi, lalu klik [OK] untuk melakukan packing.
Langkah 6
Kini, salin file Lampiran.exe hasil winrar tadi kedlam Flashdisk Anda. Setelah itu, ubah VOLUME LABEL Flashdisk Anda menjadi SPYROZONE
INGAT!! Nama Volume Label Flashdisk Anda HARUS SPYROZONE
Langkah 7
Datangi si Operator. Lakukan Social Engineering. Misalnya saja Anda pura-pura maw print sesuatu, atau bisa juga dengan kata-kata seperti ini:
Anda : Mas, saya mau ambil data nich, tapi disana Flashdisk saya nggak detect.
Operator menancapkan Flashdisk Anda
Operator : Yang mana filenya de'?
Anda : Yang ini mas, Lampiran. Coba di lihat dulu isinya mas.
Operator mengklik ganda Lampiran.exe hasil winrar. File-file dokumen didalamnya akan diextract seperti ketika kita melakukan extract file rar biasa, indologger.exe akan otomatis diexecute secara background.
Nah, setelah itu sampaikan terima kasih kepada Operator, pergilah ke komputer Client :D

Di Flashdisk Anda akan terdapat file baru dengan nama "spyrozone.net". File tersebut berisi log IndoBilling hasil curian. Bukalah file tersebut menggunakan NOTEPAD. Silahkan Anda cari password Admin dan Operatornya pada file tersebut. Berikut contoh isi file spyrozone.net hasil Social engineering saya di sebuah warnet di Surabaya :D

Pada gambar diatas terlihat bahwa terdapat operator dengan username "riska" dan password "eM95111".

Well.. sekian dulu, selamat bersenang-senang :D

cara lawas tapi ampuh.. moga bantu XD
Credit :
http://spyrozone.net/

Senin, 18 Oktober 2010

Cara Mengganti Nama Start Menu (Detailed)

Hari ini saya akan tunjukkan bagaimana cara untuk kita menukar button “start” kepada button pilihan anda!,mungkin anda sudah bosan dengan button lama windows anda,sebagai contoh saya telah tukar button “start” kepada button “zanuara”


Amaran!!..tutorial ini adalah untuk “advanced user”,saya tidak akan bertanggungjawab jika berlaku gangguan pada sistem komputer anda!,tetapi jika anda dapat ikut setep by step daripada apa yang akan saya tunjukkan di bawah ini,insyaAllah anda akan berjaya..


Step pertama : Mengubah suai Explorer.exe
Untuk mengubah suai fail Explorer.exe,anda memerlukan perisian khas,anda boleh mendapatkan perisian Resoucer Hacker secara percuma,sila download dahulu perisian tersebut sebelum meneruskan langkah yang seterusnya.

sebelum itu adalah lebih baik anda membuat backup fail,sila copy & paste fail Explorer.exe ke dalam folder yang lain,untuk mencari fail Explorer.exe,ikuti langkah berikut :
Start – My Computer – Local Disk C – WINDOWS – Explorer.exe (copy fail ini ke dalam folder yang lain)


Baiklah,kita mulakan langkah seterusnya..

01 – buka perisian Resource Hacker yang telah anda download tadi.
02 – klik “file”
03 – klik “open” dan browse ke folder WINDOWS di Local Disk C..


04 – pilih fail Explorer.exe dan klik open..lihat gambarajah di bawah,


05 – klik folder “string table” (double click)
06 – klik folder “37″ (double click)
07 – klik fail “1033″
08 – tukar perkataan “start” kepada nama yang anda suka,sebagai contoh saya akan tukar kepada nama “zanuara”…lihat gambarajah di bawah.


09 – klik “Compile Script”.
10 – selepas itu,save fail yang telah anda ubahsuai tadi,sila pastikan yang anda “save as” ke dalam folder baru..(buat folder baru di dalam folder WINDOWS),sebagai contoh saya akan buat folder baru “sss”.
maka saya akan save fail “explorer.exe” ke dalam folder “sss”..lihat gambarajah di bawah.


11 – selesai step pertama.


Step kedua : ubah fail di registry
01 – klik “start”
02 – klik “run” dan taip “regedit”


03 – pilih folder “HKEY_LOCAL_MACHINE” dan klik (double click)
04 – pilih folder “SOFTWARE” dan klik (double click)
05 – pilih folder “MICROSOFT” dan klik (double click)
06 – pilih folder “WINDOWS NT” dan klik (double click)
07 – pilih folder “CURRENT VERSION” dan klik (double click)
08 – pilih folder “WINLOGON” dan klik (double click)
09 – pilih fail “shell” dan klik
10 – tukarkan kepada fail yang telah anda save tadi dan klik “ok”..lihat gambarajah di bawah.


11 – Restart komputer anda.
12 – Hasilnya seperti ini –

Selasa, 05 Oktober 2010

7 Applikasi Pelengkap Laptop

1. TouchFreeze

Terkadang touctpad dan keyboard tidak kompak dan membuat pengguna kerepotan. Begini contohnya. Ketika Anda mengetik dan tak sengaja salah satu jari mengusap touctpad, maka pointer pun berpindah posisi. Ketika itu pula ketikan Anda menjadi berantakan karena posisi teks yang diketik jadi berpindah-pindah.


Touchfreeze dapat membuat touctpad otomatis dalam kondisi non aktif sesaat setelah Anda mulai mengetik. Utilities simpel untuk Windows NT/2000/XP ini membuat proses mengetik nyaman. Pengaktifannya cukup lewat ikon di system tray. Ikon di system tray ini dapat digunakan untuk mengaktifkan atau menonaktifkan aplikasi mungil ini. Tak banyak pengaturan selain itu karena aplikasi ini sudah langsung otomatis aktif sejak pertama kali diinstal.


Spesifikasi TouchFreeze


Ukuran file 251 Kb

Jenis Gratis

Website http://code.google.com/p/touchfreeze


2. A.L.A.R.M. - A Laptop A/C Removal Monitor

Sering menggunakan laptop di tempat umum seperti hotspot? Pasangi perangkat Anda dengan aplikasi ini agar lebih aman. Jika adaseseorang yang berusaha mengambil laptop dan mencabut kabel power-nya, maka A.L.A.R.M akan membunyikan suara alarm yang nyaring dari speaker laptop. Ini artinya para sekuriti di sekitar lokasi dan juga Anda dapat langsung bertindak mengamankan.


Suara alarm tersebut akan berhenti jika kabel power dicolokkan kembali atau Anda login kembali ke sistem. Suara alarm dalam bentuk sirene sudah langsung tersedia di aplikasi ini. Aplikasi Open Source untuk Windows XP ke atas ini mendukung multibahasa. Penggunannya pun cukup gampang karena semua serba diset otomatis dan Anda tak perlu banyak mengeset aplikasi ini. Aplikasi ini juga dapat di-upgrade untuk memonitor koneksi kabel lainnya sebagai pemicu alarm seperti kabel jaringan dan USB.


Spesifikasi A.L.A.R.M. - A Laptop A/C Removal Monitor

Ukuran file 638 Kb

Jenis Gratis

Website http://alarm.sourceforge.net/


3. LAlarm Free Laptop Alarm

Yang satu ini juga untuk urusan sekuriti laptop di tempat umum. Jika ada pencuri yang hendak mengambilnya alarm akan berbunyi. Alarm juga berbunyi jika laptop mengetahui si empunya laptop meninggalkan laptop tanpa pengaman. Bagusnya lagi aplikasi ini menyediakan fasilitas destruksi data jika laptop benar-benar tercuri atau hilang, yang secara otomatis menghapus data-data penting.


Fasilitas lain yang tersedia antara lain data recovery dari laptop yang tercuri hingga disk alarm yang akan memberitahu bahwa hard disk laptop bermasalah. Alarm untuk memperingatkan pengguna bahwa kesehatan laptop sedang bermasalah karena digunakan dalam jangka waktu lama pun ada. Bahkan ada fasilitas untuk mengirimkan peringatan melalui SMS dan e-mail jika perangkat berada dalam kondisi yang tidak aman.


Spesifikasi LAlarm Free Laptop Alarm

Ukuran file 967 Kb

Jenis Gratis

Website http://www.lalarm.com%20


4. Battery Care

Aplikasi pengontrol daya baterai laptop itu sih sudah biasa. Tapi aplikasi untuk memonitor daya tahan dan kesehatan baterai laptop, mungkin itu yang lebih Anda butuhkan. Aplikasi ini dapat memantau informasi baterai secara detail hingga ketahan baterai yang digunakan. Maklum, baterai pun pun durasi daya tahan, sehingga kalau terkontrol Anda dapat menentukan waktu kapan harus mengganti baterai.

Selain itu aplikasi ini juga dilengkapi dengan pemantau temperatur prosesor dan hard disk. Fasilitas ini memberi peringatan jika suatu waktu ada kondisi suhu yang memungkinkan membuat jeroan laptop menjadi bermasalah. Fasilitas automatic power plans switching pun tersedia. FUngsinya untuk mengubah secara langsung input power laptop dengan menyesuaikan sumber tenaga yang Anda gunakan: kabel colokan atau baterai. Pada Vista, aplikasi ini akan mengeset fungsi Aero secara otomatis menyesuaikan kondisi baterai laptop. Ketika baterai minim Aero secara otomatis akan dimatikan.


Spesifikasi Battery Care

Ukuran file 1,2 MB

Jenis Gratis

Website http://batterycare.net


5. Connectify

Laptop Anda bisa jadi hotspot jika diinstal aplikasi gratis yang satu ini. Ya, Connectify, sayangnya hanya kompatibel dengan Windows 7 dapat mengubah laptop menjadi hotspot Wi-Fi. Pastikan notebook terkoneksi dengan internet, dan koneksi internet tersebut dapat dibagikan ke perangkat Anda yang lain seperti PDA, ponsel, atau konsol game.

Perangkat yang dapat terkoneksi dapat diatur dan Anda tentukan. Apapun jenis koneksi internet yang Anda gunakan, baik menggunakan jaringan broadband biasa atau mobile broadband, aplikasi ini dapat digunakan. Cocok untuk penggunaan rumahan yang membutuhkan server hotspot suatu waktu saja atau tidak permanen. Ada fasilitas enkripsi sehingga tak sembarang orang bisa masuk dan menerobos koneksi. Aplikasi ini sangat simpel dan mudah dikelola sehingga siapapun dapat menggunakannya tanpa banyak pengesetan


Spesifikasi Connectify

Ukuran file 1,09 MB

Jenis Gratis

Website http://www.connectify.me


6. SDExplorer

Data di laptop anda harus senantiasa dicadangkan (back-up). Maklum, karena sifat portabilitasnya maka data dalam hard disk cenderung lebih rawan rusak ketimbang PC desktop. Salah satu aplikasi yang dapat Anda gunakan untuk mencadangkan data secara online adalah SDExplorer. Aplikasi ini akan mencadangkan data laptop ke situs file backup Windows Live SkyDrive (http://skydrive.live.com), di mana Anda bisa mendaftarkan diri secara gratis dan memperoleh kapasitas backup 25GB cuma-Cuma.

Aplikasi ini akan mensinkronisasi data secara otomatis. Jika laptop lenyap, Anda tinggal mengunduh data tersebut dari akun di Windows Live SkyDrive dari PC mana saja. Penggunannya sangat mudah karena aplikasi ini akan menyatu ke dalam Windows Explorer. Layanan SkyDrive akan menjadi salah satu folder atau direktori di Windows Explorer. Ketika ingin mencadangkan file secara manual maka Anda tinggal drag-and-drop file tersebut ke direktori tersebut. Gampang dan cepat, namun pastikan laptop terkoneksi ke internet.


Spesifikasi SDExplorer

Ukuran file 1,4 MB

Jenis Gratis

Website http://www.cloudstorageexplorer.com


7. WeFi
Umumnya laptop sudah dilengkapi dengan Wi-Fi dan aplikasi pencari hotspot Wi-Fi. Namun dengan WeFi urusan berkoneksi dengan hotspot akan jauh lebih judah. Aplikasi ini mampu mencari dan langsung mengoneksikan laptop Anda ke hotspot gratis yang ada di sekitar. Aplikasi ini memiliki komunitas yang akan men-share lokasi-lokasi hotspot gratis di seluruh dunia.

Serunya lagi lewat aplikasi bertampilan seperti Yahoo! Messenger ini Anda dapat chat dengan teman yang juga pengguna WeFi. Aplikasi ini membuat koneksi ke hotspot menjadi jauh lebih mudah karena database-nya cukup komplet. Kami sarankan Anda ikut komunitas WeFi untuk mendata hotspot di sekitar Anda karena database untuk hotspot gratis di Indonesia, khususnya Jakarta, masih minim dibandingkan negara lain. Dengan banyaknya database tersebut makaakan memudahkan pengguna WeFi lokal. Jangan khawatir, penggunaannya pun sangat mudah dan ringkas.

Spesifikasi WeFi

Ukuran file 8,38 MB

Jenis Gratis

Website http://www.wefi.com

Selasa, 28 September 2010

9 Tips agar HP tidak lemot

Lemot atau lemah otak kerap terjadi di HP, biasanya ini gejala awal sebelum HP mulai hang. HP akan terasa berat ketika mengakses fitur atau saat loading pertama kali di aktifkan.
Penyebabnya berfariasi, mulai dari manajemen file yg amburadul, banyaknya file yg tersimpan jg terlalu sering menginstall & menghapus beragam aplikasi, yang pasti semuanya berhubungan dgn bagian logic unit, apa saja itu ?

Logic Unit terdiri dari RAM (Random Acces Memory), ROM (Read Only Memory) sampai CPU ( Central Prosessing Unit). Sama halnya dgn komputer, kinerja HP tergantung dari ke3 komponen ini.
Penyakit lemot ini lenih sering dialami oleh HP2 yg menggunakan sistem terbuka. Tetapi tdk sedikit HP2 berplatform tertutup mengalami masalah yg sama.

Bgmn cara mencegah dan mengatasi ?
Ada beberapa hal yg harus di lakukan, antara lain :


1. Jika HP anda memiliki slot memori eksternal, sebisa mungkin tdk menggunakan kapasitas memori yg terlalu besar. Ada kalanya kita membeli memori eksternal sampai batas maksimal walaupun penggunakaannya tdk sampai separuhnya. Celakanya lagi, memori yg besar itu hanya di gunakan utk menampung file2 yg tdk begitu penting. Jadi sesuaikan dgn kebutuhan.

2. Atur file anda, masukkan file2 yg ada ke dalam folder yg dibuat sesuai dgn jenisnya. Misal, file music di folder “music”, foto aau gambar di folder “gambar” dst.

3. Apabila anda sering menggunakan HP utk internet, hapus secara berkala file cache dan cookie. Cookie merupakan data yg di buat oleh web server & di simpan di memori HP utk kemudian di gunakan lagi sewaktu-waktu.
contoh bila anda berkunjung ke situs web dan kemudian melakukan login, bbrp hari kemudian anda kembali ke situs web tsb. dan ternyata masih dlm keadaan logged in, umumnya ini di sebabkan adanya file cookie yg disimpan dlm web browser atau HP anda. Sebetulnya file cache jg menguntungkan, sebab ketika anda sewaktu-waktu akan membuka halaman yg sama di kemudian hari dan selama cache nya ada dan di simpan oleh browser, maka data yg sama akan di baca lebih cepat, dan akan di load lebih cepat pula.
Sayangnya, file cache dan cookies di HP akan tersimpan di memori HP yg kapasitasnya terbatas. Sehingga lama kelamaan malah akan memberatkan kinerja HP.
Cara menghapusnya, aktifkan browser HP anda, lalu pilih menu Advance, lalu cari “clear cache” atau “delete cookies”.

4. Hapus file atau ubah waktu penyimpanan file log sesingkat mungkin, misalnya 1 hari. File log adalah data2 yg menyimpan catatan keluar masuknya telepon. Cara ini memang agak sedikit merugikan karena anda tdk dpt melacak aktivitas komunikasi anda.

5. Jika tdk di perlukan, nonaktifkan kode kunci pengaman di HP anda. Sebab fitur ini jg sedikit banyak memakan memori HP.

6. Bagi pengguna HP symbian (Nokia 3650, 3660, 6600, 6630, 3230, 7610, Seri N, dan E) hilangkan kebiasaan buruk seperti menekan tombol telepon warna merah utk keluar dari fitur yg sedang digunakan. Sebab fitur tsb. akan tetap aktif, coba tekan tombol menu agak lama baru terlihat menu fitur apa saja yg masih aktif. Nah jk udah terlihat fitur apa saja yg masih aktif, utk keluar dari fitur tadi tekan tombol “C”.

7. Tak ada salahnya jika anda me-restart (matikan dan hidupkan lagi) HP anda 2 atau 3 kali sehari. Tujuannya agar HP anda tetap fresh.

8. Apabila Hp anda sudah terasa lemot, coba lepaskan kartu memori yg ada. Lalu hidupkan HP anda tanpa kartu tsb. Jika kinerjanya tdk terganggu, itu berarti kartu memori anda hrs di format. tetapi anda hrs membackup data2 penting yg ada di kartu sebab semuanya akan terhapus.
Untuk pengguna HP symbian, coba format dulu kartu memori, kemudian format memori HPnya lalu coba lagi format kartu memori lagi.
Cara format memori HP bs dgn menekan *#7370# (utk symbian versi lama) dan atau dlm keadaan off tekan *03 secara bersamaan lalu aktifkan HP.

9. Sisakan ruang di kartu memori anda minimal 20 persen dari total kapasitas yg ada. Jika sdh penuh, pindahkan file2 tsb. di PC atau HP lain.
Untuk yang mau nambahin silahkan

System Restore Melalui Safe Mode Command Prompt

cara sistem restore
Cara melakukan sistem restore sebenarnya tidak hanya dilakukan melalui jendela windows. Cara lain yang sebenarnya juga sangat mudah dan cepat adalah system restore melalui safe mode Command Prompt. Itulah yang akan saya bahas kali ini. Artikel ini berlaku untuk versi Windows XP dan saya belum mencoba pada versi windows terbaru seperti Windows Vista dan Windows 7. Jika Anda punya pengalaman, silakan sharing disini. Isi dalam artikel ini mungkin tidak relevan bagi sistem operasi Anda jika menggunakan versi lain dari windows.
Artikel ini menjelaskan cara untuk memulai System Restore dalam safe mode dengan menggunakan Command prompt (SAFEBOOT_OPTION = Minimal (AlternateShell)). Pilihan ini digunakan ketika Anda tidak bisa menjalankan sistem restore melalui jendela Windows XP.
System Restore merupakan sebuah tool yang secara otomatis memantau dan mencatat setiap perubahan yang dibuat pada file sistem Windows dan registri. Jika perubahan menyebabkan sistem anda menjadi tidak stabil, System Restore dapat membatalkan (atau “roll back”) sistem kesebuah titik waktu ketika komputer Anda masih dapat berfungsi dengan benar.
Bagaimana memulai System Restore menggunakan Command prompt, syarat pertama adalah Anda harus masuk ke Windows dengan account administrator, bukan sebagai user limited. Untuk memverifikasi bahwa Anda logon ke Windows dengan account pengguna sebagai administrator komputer, kunjungi Website Microsoft berikut ini:
http://support.microsoft.com/gp/admin (http://support.microsoft.com/gp/admin)
Jika sebuah program baru telah membuat komputer Anda crash, dan menguninstall program baru ini tidak dapat membantu, Anda dapat mencoba Windows XP System Restore melalui command prompt.
Syarat kedua adalah sistem restore hanya dapat dilakukan jika sebelumnya Anda mengaktifkan System Restore pada windows, jika tidak maka Anda tidak dapat mengembalikan komputer Anda ke keadaan sebelumnya.
Untuk memulai System Restore menggunakan Command prompt, ikuti langkah berikut:
  1. Restart komputer Anda, kemudian tekan terus F8 pada saat startup awal untuk memulai komputer Anda dalam safe mode dengan Command prompt.
  2. Gunakan tombol panah untuk memilih Safe Mode dengan opsi Command prompt.
  3. Jika Anda diminta untuk memilih sistem operasi, gunakan tombol panah untuk memilih sistem operasi yang sesuai untuk komputer Anda, kemudian tekan ENTER.
  4. Logon sebagai administrator atau dengan account yang memiliki level administrator.
  5. Jika Anda sudah masuk pada jendela command prompt silakan ketik: %systemroot%system32restorerstrui.exe, dan kemudian tekan ENTER.
  6. Ikuti petunjuk yang muncul di layar untuk mengembalikan komputer Anda ke keadaan semula sebagaimana layaknya sebelum mengalami kerusakan.
Catatan; Untuk memulai System Restore menggunakan safe mode pilihan lain, kunjungi Help and Support situs Microsoft dan lihat artikel ” A description of the Safe Mode Boot options in Windows XP”.

Mengatasi Kesalahan Pada BOOTMGR is Missing

BOOTMGR is Missing adalah sebuah masalah yang lumayan rumit. Namun sebelum bicara lebih jauh mengenai BOOTMGR (bagian dari boot sector), ada baiknya mungkin memahami apa itu boot sector. Sebuah boot sector merupakan sektor/daerah dari hard disk drive atau perangkat penyimpanan lain yang berisi kode komputer yang diperlukan untuk memulai proses boot. Ada banyak file-file yang diawali dengan kata boot walaupun ekstensi berbeda, misalnya master boot, boot.cfg, boot.ini dan lain-lain.
Ada beberapa cara “BOOTMGR is missing” menampilkan pesan di komputer Anda, seperti dibawah ini;
  1. BOOTMGR is missing, Press Ctrl Alt Del to restart
  2. BOOTMGR is missing, Press any key to restart
  3. Couldn’t find BOOTMGR
“BOOTMGR is missing” akan tampil setelah komputer dihidupkan, segera setelah Power On Self Test (POST) selesai pada Windows XP. Sementar Windows 7 atau Windows Vista akan langsung mendeteksi dan memberi pesan kesalahan BOOTMGR pada bagian awal. Ada beberapa kemungkinan penyebab kesalahan BOOTMGR, termasuk pesan kesalahan yang paling umum “BOOTMGR is missing”;
  1. Alasan paling umum untuk kesalahan BOOTMGR adalah kesalahan konfigurasi file dan file korup, masalah pada hard disk drive dan masalah upgrade sistem operasi, korup pada sektor hard disk drive, BIOS sudah usang, dan rusak atau longgarnya kabel IDE.
  2. Alasan lain adalah jika PC Anda sedang mencoba untuk boot dari hard drive atau flash drive yang tidak benar menurut aturan first boot. Dengan kata lain, komputer mencoba untuk boot dari sumber non-bootable.
Perbaikan untuk Kesalahan BOOTMGR
  1. Cobalah Restart PC sekali lagi, kesalahan BOOTMGR bisa saja suatu kebetulan.
  2. Melakukan repair startup Windows, caranya lihat diartikel ini; step 7 Melakukan Recovery Console Dengan CD Windows XP
  3. Setelah Anda sampai pada step 7 recovery console, silakan ketik [chkdsk c: /r] tetapi penulisannya tanpa tanda []. Ingat ada jarak spasi satu kali antara c: dan tanda slash “/”. Setelah itu tekan [ENTER]. Jika proses repair sudah selesai, restart komputer Anda untuk melihat apakah masalah sudah hilang.
  4. Jika masalah belum selesai, periksa hard drive dan pengaturan drive lain dalam BIOS dan memastikan mereka sudah benar. Konfigurasi BIOS memberitahu komputer bagaimana menggunakan pengaturan drive yang tidak benar sehingga dapat menyebabkan masalah, termasuk kesalahan BOOTMGR. Catatan: Biasanya ada pengaturan Auto di BIOS untuk konfigurasi hard disk dan optical drive yang biasanya lebih aman jika Anda tidak yakin apa yang harus dilakukan.
  5. Buka lalu pasang kembali semua kabel data internal dan kabel power. Pesan error BOOTMGR dapat disebabkan oleh longgar atau yang dicurigai rusak, terutama kabel IDE dan SATA.
  6. Update BIOS Motherboard Anda. BIOS yang sudah ketinggalan jaman kadang-kadang dapat menyebabkan “BOOTMGR is Missing” error.
  7. Jika masalah belum teratasi, lakukan penginstalan ulang Windows XP (asal semua data penting didrive system C: sudah di-backup sebelumnya. Install ulang akan menghapus semua data/file di-drive C:
  8. Jika Anda dalam proses instal ulang Anda tidak dapat menginstall Windows, misalnya malah muncul pesan Blue Screen of Death, maka penyebabnya adalah CD instalasi rusak atau CD ROM Drive rusak, ataukah hard disk drive rusak/kerusakan kecil.
  9. Jika CD instalasi baik, CD ROM drive Anda pastikan baik tetapi tetap, maka dipastikan kerusakan pada masalah hardware yaitu hard disk drive Anda.
Kesalahan BOOTMGR umumny berlaku untuk Windows 7 dan sistem operasi Windows Vista saja. Pada Windows XP kasus serupa sering muncul pada NTLDR is missing.

Cara mendapatkan Informasi rinci tentang RAM dengan RAMMon

RAM (Random-Acces Memory) merupakan jenis memory internal yang menentukan kemampuan sebuah komputer dan merupakan tempat penyimpanan data sementara berfungsi menyimpan sistim aplikasi, sistem pengendalian, dan data yang sedang beroperasi atau diolah. Jika anda ingin mengetahui detail dari sebuah RAM anda bisa gunakan perangkat lunak gratis berikut ini.
RAMMon adalah sebuah aplikasi freeware untuk Windows yang memungkinkan pengguna untuk dengan cepat mengambil Serial Presence Detect (SPD) data dari modul terpasang mereka RAM di PC mereka. Sama seperti perangkat keras lain, RAM juga berisi informasi terperinci dan alat ini akan memungkinkan pengguna untuk mengidentifikasi banyak atribut, yang, meliputi produsen, data clockspeed dan lain-lain dari DDR2 mereka, perangkat memori DDR3 dan bahkan beberapa jenis memori yang sudah tua.

rammonscreenshot Cara mendapatkan Informasi rinci tentang RAM dengan RAMMon

Serial Presence Detect (SPD) adalah standar untuk menetapkan sistem host untuk mengambil atribut modul memori yang terpasang pada PC. Standar SPD ini dimaksudkan untuk digunakan pada setiap modul memori, independen dari teknologi memori atau faktor bentuk modul.
RAMMon menampilkan nilai yang tersimpan pada modul RAM seperti kapasitas memori, produsen, nomor seri, nomor model bagian, latency CAS mendukung dan tegangan modul. Selain itu, anda juga bisa mendapatkan data spesifik SPD seperti ketebalan modul, lebar modul, operasi suhu maksimum dan banyak lagi.
Pengujian telah dilakukan pada sekitar 20 chipset motherboard yang berbeda dengan Supported Hardware sebagai berikut :

  • ATI (currently AMD)
- SB600
- SB7xx
- SB810, SB850
  • nVidia
- MCP
- nForce 4 MCP
- MCP 78
  • Intel
- ICH4/M
- ICH6/R/M
- ICH7/R/M
- ICH8
- ICH9
- ICH10
- PCH

Jumat, 24 September 2010

Cara Menjebol Deep Freeze v.6 / Deep Freeze Remover

Bagi yang ingin menjebol Deep Freeze versi 6,kini di blog ini sudah disediakan link buat download software yang bisa buat menjebol Deep Freeze
Fungsi tools ini sama dengan Anti Deep Freeze, yaitu menjebol password deep freeze. Lumayan buat kalau di warnet, Hehehe.. :-D

 
Cara Menggunakan nya :
Klik login, lalu tunggu sampai tombol crack aktif.

Kalau udah aktif, klik crack.
Tekan CTRL+Alt+Shift+F6 bersamaan.
Pilih Boot thawed. (Nggak usah masukan password)
Restart.

100% Testes n Worked..!!!

Perbandingan VGA Card dan Tips Membelinya

thumbmail-vgaBagi yang ingin membeli komputer baru atau hanya upgrade  VGA card mungkin ini bisa menjadi guide anda .Dari sekian banyak brand dan ratusan tipe VGA card yang terdapat di pasaran mungkin anda bingung ingin membeli VGA card yang sesuai dengan kebutuhan anda. Review ini cocok bagi anda yang ingin bermain game PC atau game komputer tetapi bingung ingin beli yang mana.
Dari sekian banyak brand dan ratusan tipe VGA card  yang ada semuanya itu hanya mempunyai 3 CHIP VGA card yang sama. Yaitu NVIDIA, ATI AMD dan Intel. Untuk NVIDIA biasanya mereka menamakan VGA card mereka dengan kode Ge-Force sedangkan AMD ATI dengan kode Radeon.  NVIDIA dan ATI dapat  diibaratkan produsen sepeda motor roda dua di Indonesia yaitu HONDA dan YAMAHA yang saling bersaing selalu mengeluarkan motor terbaru dengan inovasi-inovasi terbaru dengan harga yang bervariasi mulai dari kalangan menengah kebawah sampai kalangan atas. Begitupun dengan produsen chip VGA NVIDIA dan ATI mereka selalu bersaing dalam performa, inovasi, harga CHIP VGA card. Kedua produsen chip vga tersebut sudah banyak mengeluarkan dengan harga yang bervariasi mulai dari  200.000 an  sampai dengan 5.000.000 keatas.


tipe vga

Tabel di bawah ini ialah perbandingan VGA card NVIDIA, ATI, dan Intel dalam hal kemampuan performa game komputer. Vga card yang tertera di baris paling atas ialah VGA dengan kemampuan yang paling tinggi sedangkan baris paling bawah kemampuannya paling kecil.Semua VGA yang tertera di tabel ialah Vga card yang diproduksi mulai dari tahun 1999 sampai dengan sekarang tahun 2009 .Jika anda ingin membeli atau merakit komputer hanya untuk browsing, e-mail, chatting atau hanya mendengarkan musik serta memutarkan film DVD dan pekerjaan seperti Word dan excel tabel di bawah TIDAK berlaku bagi u u  pada.


Perbandingan VGA Card
NVIDIA/Ge-ForceATI RadeonIntel

HD 5970
GTX 295, GTX 480HD 4870 X2

HD 5870
GTX 280, GTX 285HD 4850 X2, HD 5850
9800 GX2, GTX 260, GTX 275HD 4870, HD 489, HD 5770
8800 Ultra, 9800 GTX, 9800 GTX+,
GTS 250
HD 3870 X2, HD 485, HD 5750
8800 GTX, 8800 GTS 512 MB
Go (mobile): 280M
HD 4770
8800 GT 512 MB, 9800 GT
Go (mobile): 260M (112)
HD 4830
8800 GTS 640 MB, 9600 GTHD 2900 XT, HD 3870
8800 GS, 9600 GSO
Go (mobile): 260M (96)
HD 3850 512 MB, HD 4670
Mobility: 3870

8800 GT 256 MB, 8800 GTS 320 MB, GT 220
Go (mobile): 8800M
HD 2900 PRO, HD 3850 256 MB|
Mobility: 3850

7950 GX2X1950 XTX, HD 4650 (DDR3)
7800 GTX 512, 7900 GTO, 7900 GTXX1900 XT, X1950 XT, X1900 XTX
7800 GTX, 7900 GT, 7950 GTX1800 XT, X1900 AIW, X1900 GT, X1950 PRO, HD 2900 GT
7800 GT, 7900 GS, 8600 GTS, 9500 GT (GDDR3)
Go (mobile): 7950 GTX
X1800 XL, X1950 GT, HD 4650 (DDR2)
Mobility X1800 XT

6800 Ultra, 7600 GT, 7800 GS, 8600 GT (GDDR3), 9500 GT (DDR2)
Go (mobile): 7800 GTX, 7900 GTX
X800 XT (& PE), X850 XT (& PE), X1650 XT, X1800 GTO, HD 2600 XT, HD 3650 (DDR3), HD 3670,
Mobility: X1900, 3670

6800 GT, 6800 GS (PCIe), 8600 GT (DDR2)
Go (mobile): 7800, Go 7900 GS
X800 XL, X800 GTO2/GTO16, HD 2600 PRO, HD 3650 (DDR2),
Mobility: X800 XT, HD 2600 XT, 3650

6800 GS (AGP), 8600M GT, 8700M GT
Go (mobile): 6800 Ultra, 7600 GT
X800 GTO 256 MB, X800 PRO, X850 PRO, X1650 GT
Mobility: HD 2600

6800, 7300 GT GDDR3, 7600 GS, 8600M GS
Go (mobile): 6800, 7700
X800, X800 GTO 128 MB, X1600 XT, X1650 PRO
Mobility: X1800

6600 GT, 6800LE, 6800 XT, 7300 GT (DDR2), 8500 GT, 9400 GT
Go (mobile): 7600 (128-bit)
9800 XT, X700 PRO, X800 GT, X800 SE, X1300 XT, X1600 PRO, HD 2400 XT, HD 4350, HD 4550
Mobility: X800, 3470
Integrated: HD 3300

FX 5900, FX 5900 Ultra, FX 5950 Ultra, 6600 (128-bit)
Go (mobile): 6800 (128-bit)
Integrated: 9300, 9400
9700, 9700 PRO, 9800, 9800 PRO, X700, X1300 PRO, X1550, HD 2400 PRO
Mobility: X1450, X1600, X1700, 2400 XT, X2500, 3450
Integrated: HD 3200, HD 4200

FX 5800 Ultra, FX 5900 XT
Go (mobile): 6600, Go 7600 (64-bit)
9500 PRO, 9600 XT, 9800 PRO (128-bit), X600 XT, X1050 (128-bit)
Mobility: 9800, X700, X1350, X1400, X2300, HD 2400

4 Ti 4600, 4 Ti 4800, FX 5700 Ultra, 6200, 8300, 8400 G, G 2109600 PRO, 9800 LE, X600 PRO, HD 2300
Mobility: 9700 (128-bit), X600, X1300
Integrated: Xpress 1250

4 Ti4200, 4 Ti4400, 4 Ti4800 SE, FX 5600 Ultra, FX 5700, 6600 (64-bit), 7300 GS, 8400M GS, 9300M G, 9300M GS9500, 9550, 9600, X300, X1050 (64-bit)
Mobility: 9600

3 Ti500, FX 5200 Ultra, FX 5600, FX 5700 LE, 6200 TC, 6600 LE, 7200 GS, 7300 LE
Go (mobile): 5700, 8200M, 9200M GS, 9100
Integrated: 8200, 8300
8500, 9100, 9000 PRO, 9600 LE, X300 SE, X1150
Mobility 9700 (64-bit)
GMA X4500
3, 3 Ti200, FX 5200 (128-bit), FX 5500,
Go (mobile): 5600, 6200, 6400, 7200, 7300, 7400 (64-bit)
9000, 9200, 9250
Mobility: 9600 (64-bit), X300

FX 5200 (64 bit)
Go (mobile): 7200, 7400 (32-bit)
Integrated: 6100, 6150
9200 SE
Integrated: Xpress 200M, Xpress 1000, Xpress 1150
GMA X3000, X3100, X3500
2 GTS, 4 MX 440, 2 Ultra, 2 Ti, 2 Ti 2007500GMA 3000, 3100
256, 2 MX 200, 4 MX 420, 2 MX 400SDR, LE, DDR, 7000, 7200GMA 500, 900, 950
Nvidia TNTRage 128Intel 740
Ket :
Integrated : Integrasi ke motherboard
Mobility     : Khusus VGA card untuk Laptop atau Notebook


TIPS Membeli VGA Card
  • Jika anda hanya ingin mengupgrade VGA card saja.Cari nama tipe vga card  yang anda miliki ditabel.  Kemudian belilah tipe VGA card yang berada minimal 3 baris diatas dari vga yang anda milki. karena jika hanya 1 atau 2 baris saja, upgrade vga menjadi percuma karena anda tidak dapat merasakan perbedaan yang signifikan dari performa vga card anda.
  • Perhatikan juga slot VGA card di motherboard. VGA card sekarang ini mempunyai 2 jenis slot yang berbeda yaitu  AGP dan slot PCI-Express. Tanyalah pada pemilik toko jika anda ingin membeli vga. Karena pernah kejadian teman saya tanpa sepengetahuannya membeli VGA dengan slot PCI-Express tetapi motherboardnya hanya mendukung slot AGP yang notabene tidak dapat di pasang karena  mempunyai slot yang berbeda.
  • Mungkin ini yang paling penting. Sesuaikan VGA yang anda ingin beli dengan power supply anda. Karena biasanya VGA dengan kemampuan yang tinggi membutuhkan sumber daya yang besar. Biasanya jika ada membeli VGA card di box nya tertera berapa minimal daya power supply yang dibutuhkan. Misal ATI Radeon HD 4770 membutuhkan power supply 450 watts MURNI. Kenapa harus 450 watts murni, karena biasanya power supply dari bawaan casing walaupun tertera 450 watts tetapi itu hanya peak power saja, jadi itu bukan murni 450 watts. Banyak Power supply dengan daya yang murni seperti merek FSP, Venomrx, Acbel, dll.
  • Terakhir jangan kuatir memilih brand vga dengan tipe yang sama. karena biasanya kemampunan mereka itu sama. Brand VGA card yang dimaksud disini misalnya brand Sapphire, Powercolor,Gigabyte, HIS, Pixelview, Winfast, Zotac, dan lain-lain. Hanya saja perhatikan harga, garansi dan reputasi dari brand itu sendiri.
Yup thats it guys. Mudah-mudahan bisa berguna buat ente-ente pada, dan berguna bagi nusa, bangsa dan negara. Heuhueueh.